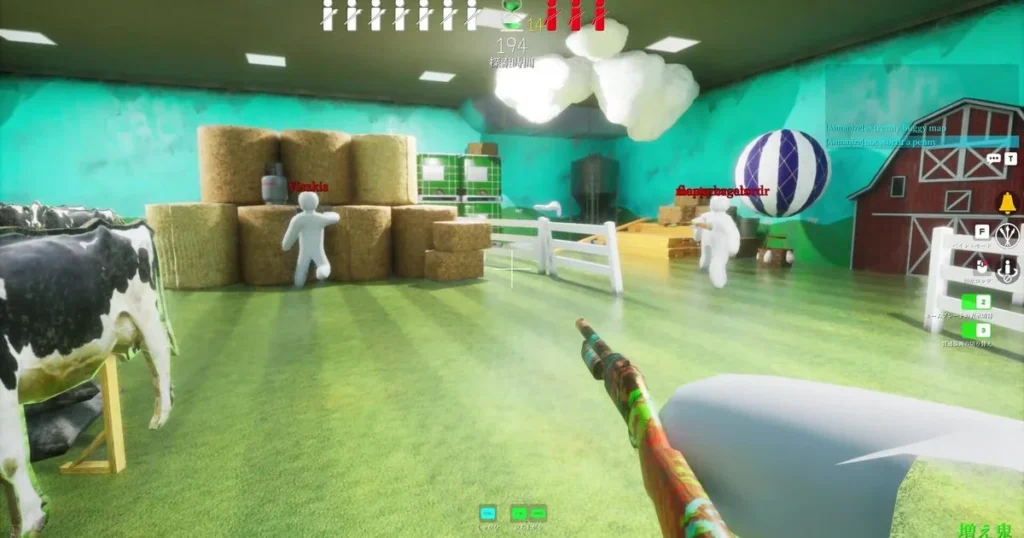
Steam Workshop: Meccha Chameleon map malware gyanú – mitől lett veszélyes?
A Steam Workshop egyik friss sikertörténete 2026-ban hirtelen a kiberbiztonsági rémálmok közé került. Egy közösségi Steam Workshop térkép ugyanis olyan kódot tartalmazott, ami nem játékcélú műveleteket végzett. A kutató szerint a háttérben fájlírás és egy rejtett PowerShell-folyamat is előkerült, ami már önmagában gyanús.
Ebben a cikkben azt nézzük meg, hogyan válhat egy ártalmatlannak tűnő mod malware-rel kapcsolatos üggyé, és mit tehetünk játékosként, hogy ne mi legyünk a következő példa.

Hogyan lett egy custom map-ből Steam Workshop malware?
A riasztást végül játékosok észrevételei indították. A Steam letöltés közben röviden felvillanó Command Prompt ablakot mutatott. Ez az apró “villanás” később komoly nyomozásba torkollott.
A biztonsági kutató, Feint elemzése szerint a térkép nem klasszikusan “indítófájlként” működött. Ehelyett az Unreal Engine 5 Blueprint logikáját használta arra, hogy batch fájl íródjon a felhasználó Documents mappájába, majd egy rejtett PowerShell folyamat induljon.
Ezután egy második szakaszhoz tartozó batch fájlt próbált letölteni egy előre beégetett külső szerverről. Teszt közben viszont a letöltés 404-es hibával leállt, így a végső kártevő pontos célja homályban maradt.
Attól még, hogy a payload nem került elő, az eljárás: fájlírás a játék könyvtárán kívül és PowerShell-hívás. Na ez a kombó egy Workshopnál erősen “rossz irány”.
Miért számít ez, ha a térkép “csak” közösségi?
A Meccha Chameleon nem indie hóbort. Az elmúlt hónapban nagy közönséget kapott: a hírek szerint körülbelül 15 millió eladott példánnyal és kimagasló PC-s bevételekkel. Ilyen tömeggel pedig az támadók is számolnak.
A Workshop tartalmaknál a kockázat azért különösen alattomos, mert sokszor nem is kézzel telepítjük. Több tartalom automatikusan letöltődik, amikor belépünk multiplayer körökbe, vagy feliratkozunk térképekre.
A “csavar” itt az volt, hogy a kártevő viselkedés egy látszólag normális Unreal assetben bújt meg. Gyors szemrevételezés alapján nehéz kiszúrni, ezért csúszhat át egy rosszindulatú feltöltés.
Mit tegyél játékosként, hogy csökkentsd a kockázatot?
Az esetet javították, a rosszindulatúnak talált Workshop elemet eltávolították. De a mintázat ettől még tanulságos: a Steam Workshop nem egyenlő a “biztonság garantált” érzéssel.
Én személy szerint ezekhez szoktam nyúlni: megbízható alkotótól szedni térképeket, figyelni a közösségi értékeléseket, és hagyni futni az antivírust. Emellett mind a Steam, mind a játék legyen mindig frissítve.
És közben ott motoszkál bennem a kérdés: ha egyszer már működött egy ilyen trükk, vajon hány következő “csak egy térkép” próbál majd hasonlóan kijutni a sandboxból?