Hide My Email biztonsági hiba: hogyan szivároghatott ki a rejtett e-mail címed?
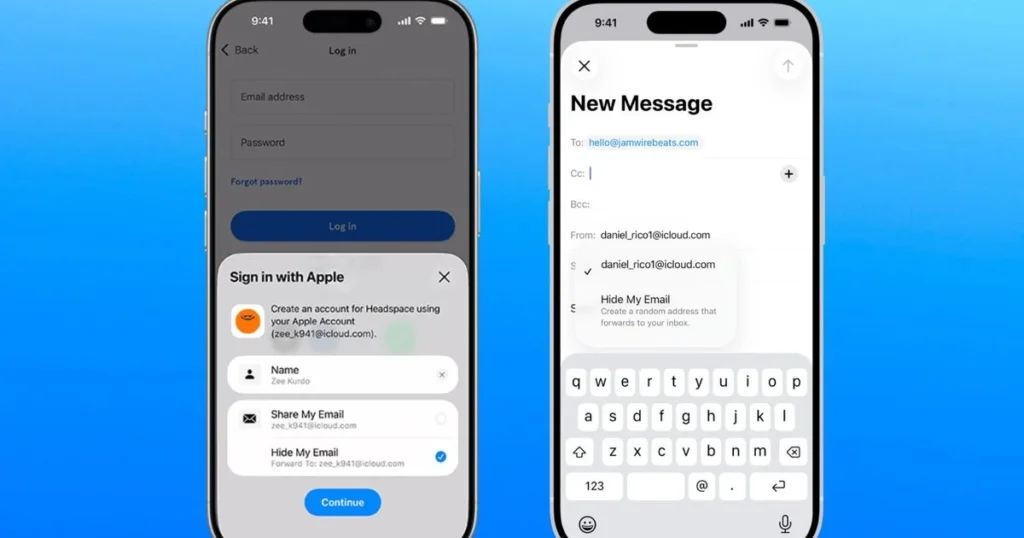
Hide My Email biztonsági hiba rántotta le a leplet egy kényes részletről: a „rejtett” aliasok mégis kiadhatták a valódi címedet. A történet június 2025-ben indult, majd 2026 július elején lett igazán nyilvános. Ha te is használod a funkciót, jó, ha tudod, mire figyelj.
A lényeg: a hiba akkor vált problémássá, amikor a rejtett címedre küldtek egy e-mailt, ami spamként visszapattant. Ilyenkor a feladó oldali levelezési naplókban megjelenhetett az összekapcsolt, tényleges e-mail címed. És mivel a bounced (visszapattanó) üzenet nem kerül a te postaládádba, szinte biztosan nem is vetted volna észre.
Hogyan működött a Hide My Email biztonsági hiba a gyakorlatban?
A kutató (Tyler Murphy) 2025 júniusában jelezte a problémát. Apple oldalról az értesülés az volt, hogy 2026 márciusában a javítás megtörtént. A független tesztek viszont mást mutattak: a rés továbbra is kihasználható maradt, legalább 2026 július 3-ig.
Szó szerint ez történt: ha valaki a hidden címedre küldött egy levelet, és az spamként visszapattant, a feladó logjaiban “kiderülhetett”, hogy mihez is kötődik az alias. Ez adatvédelmi szempontból égő pont, mert pont az lenne a funkció lényege, hogy a te valódi címed rejtve maradjon.

Megoldotta végül az Apple a Hide My Email problémát?
Korabeli beszámolók szerint az Apple július 3-án valódi javítást szállított. Két nap telt el azelőtt, hogy a történet nyilvánosságot kapott, majd a javítás érkezett. Ezt lehet úgy olvasni, hogy gyorsan reagáltak, de lehet úgy is, hogy a korábbi állítások nem voltak teljesen pontosak.
Ez a rész különösen fontos: a Hide My Email biztonsági hiba kapcsán a feltételezett javításról szóló üzenet ellentmondott a valós teszteredményeknek. Személy szerint én ilyenkor mindig óvatosabb leszek azzal, amit “megoldottnak” mondanak.
Mi van akkor, ha már egyszer “lekerült” az adatelőzmény?
Van még egy csavar: felmerült, hogy bizonyos aliasokhoz kapcsolódó e-mail címek – főleg a 2026 július 7. előtt létrehozottak esetén – a harmadik fél naplóiban még visszatarthattak adatokat. Ez nem feltétlenül új kiszivárgás, de adatvédelmi következmény még lehet.
Emellett per is indult: a felperesek csoportos eljárást szeretnének, és azt állítják, hogy a funkciót nem a megígért módon, azaz nem megfelelően védve “árulták”. A Hide My Email aliasok védelme így nem csak technikai, hanem jogi kérdés is lehet.
Az egész sztori egy régi tanulságot erősít: a privát funkciók akkor érnek valamit, ha nem csak be vannak kapcsolva, hanem tényleg működnek. És most felmerül bennem a kérdés: mit jelent ez a jövőben, amikor a “javítás” és az “eredmények” nem ugyanabban az időben látszanak?