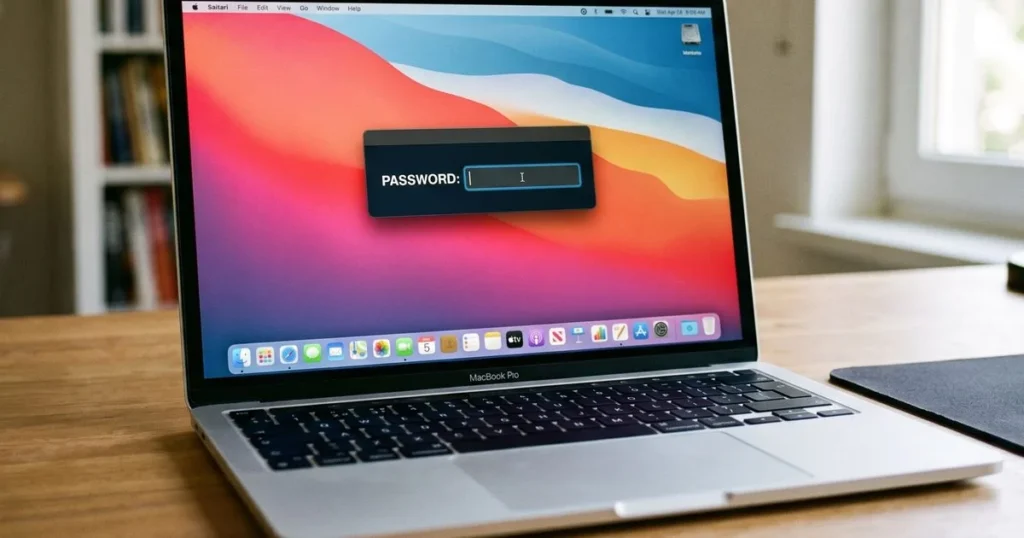
ClickLock macOS malware: amikor nem a rendszer hackel, hanem te adod meg a jelszót
Új ClickLock macOS malware tűnt fel, és ezúttal nem klasszikus sebezhetőséggel támad. A támadó inkább rávesz, hogy te magad add meg az adataidat – sokszor egy olyan “helyzetben”, ami pszichésen teljesen leterít.
A kutatók szerint a kártevő körül már 100+ fertőzött rendszer azonosítható 33 országban, és az is riasztó, hogy a VirusTotal első feltöltésénél nem jelölték rosszindulatúnak a védelmi motorok.
ClickLock nem hackel, hanem “beszorít”
A ClickLock macOS malware nem háttérben lopkod. Egyszerűen leállít kulcsfontosságú folyamatokat, és gyakorlatilag használhatatlanná teszi a gépet. Közben kikapcsolja a billentyűkombinációk megszakítását, elnyomja az értesítéseket, majd kiír egy megnyugtatóan “Apple-s” jelszóablakot.
Ha beírod a helyes jelszót, a támadó rögtön továbbmegy. Ha nem, akkor sem áll meg: a kártevő perzisztenciát épít, majd a következő bejelentkezésnél újra előkaparja a “hurkot”.
Hogyan jut be? Terminálos “emberi ellenőrzés”
A támadás indítása több beszámoló szerint egy kattintásra épülő csapda. Olyan oldalról jönhet, ahol egy Cloudflare-szerű “human verification” miatt Terminal parancs másolást kérnek. Közben egy hamis folyamatjelző tart fogva, miközben a háttérben lefut a payload.
Szerintem ez a rész a legveszélyesebb: nem technikai “tudást” kell bevetned, hanem a figyelmedet kell elvenniük. És ha egyszer pánikba csúszol, könnyebb hibázni.
Nem csak a jelszó: böngésző, kriptó, kulcstár
A ClickLock macOS malware a bejutás után sokkal szélesebb kört célba vesz. Megpróbál Keychain-jogosultságot szerezni, majd a Chrome-alapú böngészők Safe Storage kulcsával hozzáférhet mentett jelszavakhoz, sütikhez és automatikus kitöltésekhez.
Long-tail szemszögből: ha Chromium-alapú böngészőt használsz, különösen fontos tudatosítani, hogy a mentett adatok nem csak “kényelmi” funkciók, hanem támadási felület.
Kriptós felhasználóknál még durvább a helyzet: böngésző-wallet kiegészítők, asztali pénztárca fájlok, titkosított vaultok és cache-elt címek is előkerülhetnek. A kártevő végül összecsomagolja az adatokat, és az egészet a Telegram felé továbbítja, miközben egy tartós, távoli vezérlést biztosító hátsó ajtót is telepíthet.
Mit tehetsz ellene? Egyszerű szabályok, nagy hatás
Ha egy weboldal azt kéri, hogy nyisd meg a Terminalt, és parancsot illessz be “emberi ellenőrzéshez”, azonnal zárd be az oldalt. Legális szolgáltatásnak nem kell hozzá Terminal-komfort.
És ha a Maced hirtelen használhatatlanná válik, miközben ismétlődően jelszót kér: ne add meg. Inkább kényszerleállítás, újraindítás Safe Mode-ba, majd alapos vizsgálat jöhet. Nekem ez az egész inkább szociális manipulációs leckének tűnik, nem “klasszikus vírusnak”.
Te hogy állsz hozzá: elég óvatosan tekintesz minden “Terminalos ellenőrzésre”, vagy még mindig van benned egy kis késztetés, hogy “hátha tényleg csak egy captcha”?